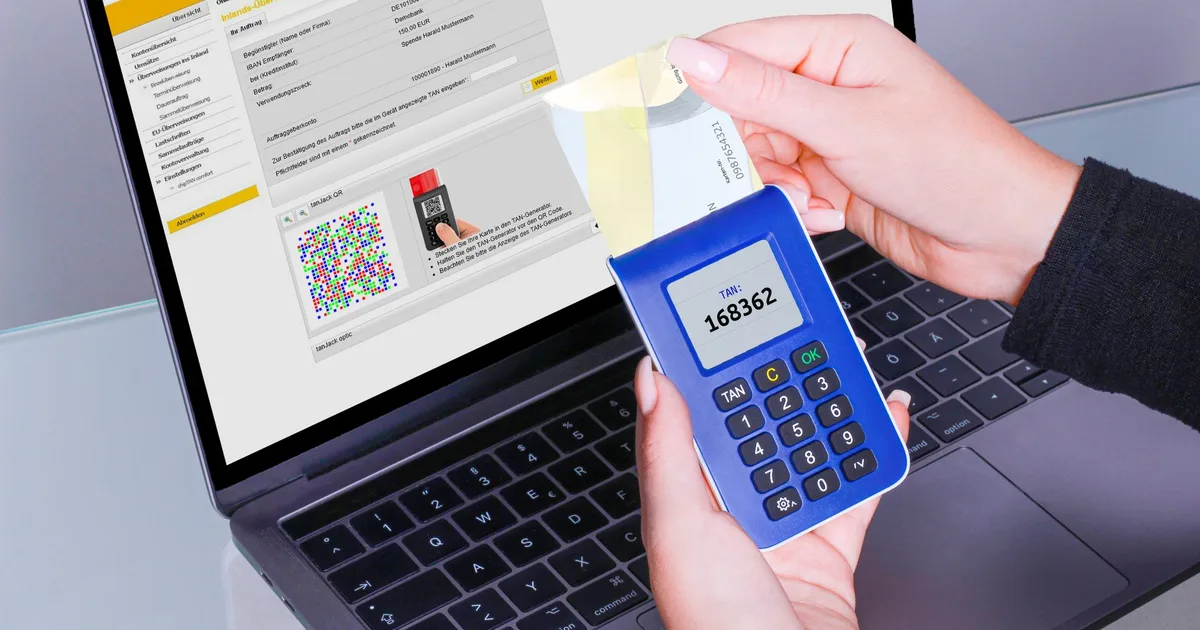
Un middleware crédit qui traite des bulletins de salaire manipule des données personnelles hautement sensibles au sens du RGPD et des exigences DSP2. Il doit impérativement appliquer une authentification forte à deux facteurs (SCA — Strong Customer Authentication), un chiffrement de bout en bout des flux, et un contrôle d’accès granulaire par rôle (RBAC). Toute déviation expose l’opérateur à des sanctions ACPR et à une responsabilité civile directe.
Testez notre IA de dossier propulsé par notre technologie basée sur la finance comportementale. 🚀 Générer mon pré-accord IA →
Cadre réglementaire : DSP2, RGPD et exigences ACPR pour les données de revenus
Pourquoi les bulletins de salaire imposent le niveau d’authentification le plus élevé
La Directive sur les Services de Paiement 2 (DSP2), transposée en droit français et dont le cadre technique est supervisé par la Banque de France. Elle impose une authentification forte du client (SCA) pour tout accès à des données de compte et de revenus via des API bancaires. La SCA repose sur la combinaison d’au moins deux facteurs indépendants parmi trois catégories : connaissance (mot de passe, PIN), possession (token OTP, application mobile certifiée) et inhérence (biométrie). Un bulletin de salaire, en tant que document révélant le niveau de revenu, l’employeur, la situation familiale et les éventuelles saisies sur salaire, constitue une donnée à caractère personnel sensible au sens de l’article 9 du RGPD et une donnée financière protégée au sens de la DSP2.
L’ACPR, dans ses publications et rapports sur l’utilisation de l’IA dans les établissements financiers, rappelle que les systèmes automatisés — dont les middlewares de scoring crédit — doivent respecter des exigences de traçabilité, de cloisonnement des accès et d’auditabilité équivalentes à celles imposées aux systèmes bancaires cœur. Un middleware qui ingère, parse ou stocke temporairement des bulletins de salaire est donc soumis aux mêmes obligations qu’un agrégateur de comptes agréé : il doit disposer d’un agrément AISP ou opérer sous la responsabilité d’un établissement agréé, et documenter chaque accès aux données.
Le non-respect de ces exigences expose l’opérateur à une double sanction : administrative (retrait d’agrément, amende ACPR pouvant atteindre 10 % du chiffre d’affaires annuel) et pénale (article 226-17 du Code pénal pour défaut de sécurisation des données personnelles).
Mécanismes concrets : niveaux d’authentification et architecture sécurisée
Matrice des niveaux d’authentification selon la sensibilité des opérations
En pratique, un middleware crédit doit implémenter une architecture d’authentification en couches, différenciée selon le type d’opération effectuée sur les bulletins de salaire. Le tableau ci-dessous synthétise les niveaux recommandés, en cohérence avec les standards eIDAS (niveaux faible, substantiel, élevé) et les exigences DSP2 :
| Opération sur le bulletin de salaire | Niveau eIDAS requis | Mécanisme d’authentification | Exigence DSP2 / ACPR |
|---|---|---|---|
| Lecture des métadonnées (employeur, période) | Substantiel | OAuth 2.0 + JWT signé + MFA | SCA obligatoire (DSP2 Art. 97) |
| Extraction du revenu net imposable | Élevé | SCA biométrique ou OTP + certificat mTLS | SCA + traçabilité ACPR |
| Stockage temporaire du document PDF | Élevé | Chiffrement AES-256 + accès RBAC strict | Art. 226-17 Code pénal + RGPD Art. 32 |
| Transmission au moteur de scoring IA | Élevé | mTLS inter-services + token à durée limitée (TTL ≤ 15 min) | Cloisonnement ACPR + DSP2 RTS |
| Audit log et accès administrateur | Élevé | Authentification hardware (FIDO2/WebAuthn) + IP whitelisting | Traçabilité ACPR obligatoire |
{
  "middleware_auth_config": {
    "endpoint": "/api/v1/salary-slip/extract",
    "auth_level": "eidas_high",
    "sca_required": true,
    "factors": ["possession_otp", "inherence_biometric"],
    "token_type": "JWT_mTLS",
    "token_ttl_seconds": 900,
    "encryption": "AES-256-GCM",
    "rbac_role_required": "credit_analyst_certified",
    "audit_log": true,
    "dsp2_compliant": true,
    "rgpd_article": 32,
    "acpr_tracability": "mandatory"
  }
}
Implications pratiques : intégration API, scoring automatisé et Open Banking
Sécuriser le pipeline de données sans sacrifier la performance du middleware
L’enjeu opérationnel d’un middleware crédit est de concilier la rigueur de la SCA avec la fluidité du parcours emprunteur. La solution architecturale recommandée repose sur un token d’accès délégué à durée de vie courte (TTL de 15 minutes maximum, conformément aux RTS DSP2), émis après une SCA initiale réalisée une seule fois par session. Ce token, signé par certificat mTLS, est ensuite transmis de service en service au sein du middleware via un bus d’événements chiffré — sans que l’utilisateur final n’ait à se ré-authentifier à chaque étape du pipeline de traitement du bulletin.
Dans une architecture Open Banking, le middleware agit typiquement comme un AISP (Account Information Service Provider) ou s’appuie sur un partenaire agréé. Dans ce cas, les flux d’accès aux bulletins de salaire numérisés (via des connecteurs DSN ou des agrégateurs de paie) doivent transiter par des API conformes aux standards définis par la Banque de France dans le cadre DSP2. Chaque appel API doit être journalisé avec horodatage, identifiant de l’opérateur, identifiant pseudonymisé de l’emprunteur et hash du document traité — éléments indispensables pour répondre à un contrôle ACPR.
Côté scoring IA, le principe de minimisation des données (RGPD Art. 5) impose que le moteur LLM ou ML ne reçoive que les champs strictement nécessaires à l’analyse (revenu net, ancienneté, type de contrat) et non le document brut. Un pipeline de tokenisation des données sensibles — remplaçant les valeurs réelles par des tokens réversibles uniquement par le vault sécurisé — permet de satisfaire simultanément les exigences ACPR de traçabilité et les principes RGPD de privacy by design.
Questions fréquentes
La SCA (authentification forte) est-elle obligatoire pour un middleware qui lit seulement les bulletins de salaire sans accéder aux comptes bancaires ?
Oui. Dès lors que le middleware accède à des données financières personnelles permettant d’identifier les revenus d’un individu — même sans accès direct aux comptes bancaires — il traite des données à caractère personnel sensibles au sens du RGPD (Art. 32) et doit appliquer des mesures de sécurité équivalentes à la SCA. Si le middleware opère en tant qu’AISP sous DSP2, la SCA est explicitement requise par l’article 97 de la directive.
Quelle est la durée de vie maximale recommandée pour un token d’accès dans ce type de middleware ?
Les RTS (Regulatory Technical Standards) associés à la DSP2 recommandent une durée de vie de session de 90 jours maximum pour le consentement, mais les tokens d’accès actifs doivent être limités à 15 minutes (TTL ≤ 900 secondes) pour les opérations sur données sensibles. Au-delà, un refresh token sécurisé par mTLS doit être utilisé, avec re-validation SCA si la session dépasse 5 minutes d’inactivité.
Un middleware crédit doit-il obligatoirement être agréé AISP pour traiter des bulletins de salaire ?
Pas nécessairement s’il opère sous la responsabilité contractuelle d’un établissement de crédit ou d’un AISP agréé par l’ACPR. Dans ce cas, le middleware est considéré comme un sous-traitant technique et doit signer un DPA (Data Processing Agreement) conforme au RGPD. En revanche, s’il accède directement aux données bancaires ou aux flux de paie via des API DSP2, un agrément AISP propre est requis.
Comment le principe de minimisation des données s’applique-t-il concrètement au moteur de scoring IA ?
Le moteur de scoring ne doit recevoir que les champs strictement nécessaires à l’analyse du risque crédit : revenu net mensuel, type de contrat (CDI/CDD), ancienneté, et éventuellement les primes récurrentes. Le document PDF brut et les données personnelles non pertinentes (nom complet, adresse, numéro de sécurité sociale) doivent être tokenisés ou pseudonymisés avant transmission au modèle IA, conformément à l’article 5 du RGPD (principe de minimisation) et aux recommandations ACPR sur l’IA dans les établissements financiers.
Conclusion & Perspective 2027
D’ici 2027, la convergence entre les API Open Banking de nouvelle génération (DSP3 en cours de finalisation au niveau européen), les LLM spécialisés en analyse documentaire et les standards d’identité décentralisée (SSI / eIDAS 2.0) devrait permettre une authentification contextuelle et continue : le niveau de SCA sera ajusté dynamiquement par le middleware en fonction du risque de la transaction, du comportement de l’utilisateur et de la sensibilité des données accédées — sans friction supplémentaire pour l’emprunteur. Les middlewares crédit qui auront anticipé cette architecture zéro-trust, avec RBAC granulaire et audit log natif, seront les seuls à pouvoir s’intégrer nativement aux futures infrastructures bancaires réglementées.
🤖 L’intelligence du crédit de demain, disponible aujourd’hui. Obtenez le feu vert des banques grâce à notre technologie de pointe. Générez un dossier de prêt immobilier ultra-optimisé et validé par notre IA. 🚀 Générer mon dossier IA →